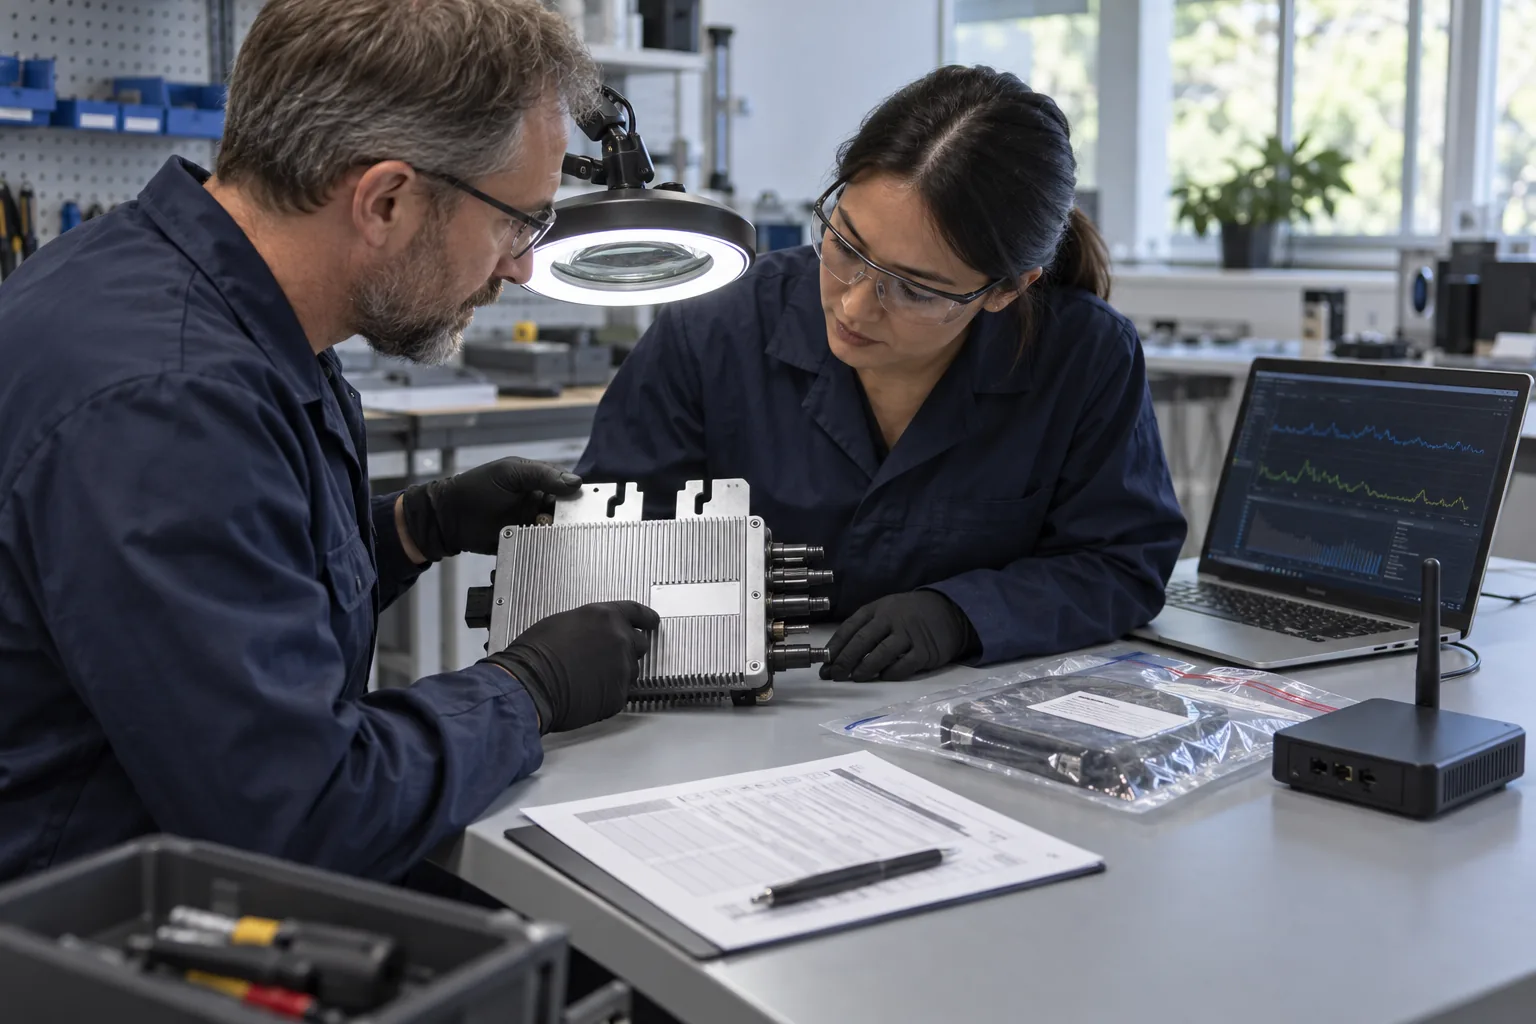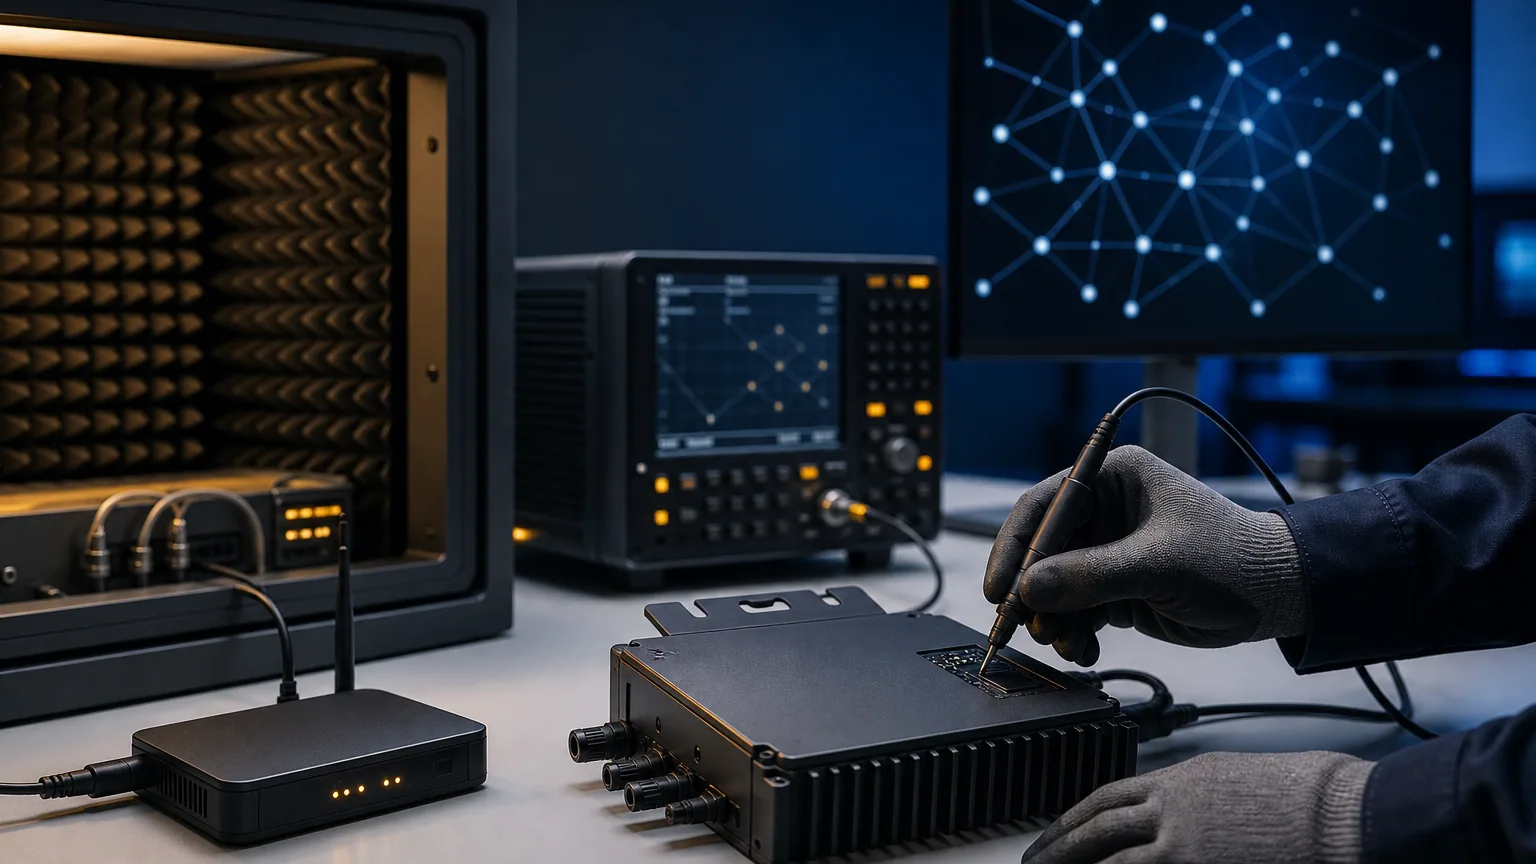
Ein WLAN-Mikrowechselrichter ist nicht nur ein Gerät zur Leistungsumwandlung. Seine Funk- und Internetfunktionen können ihn unter die Cybersicherheitsanforderungen der Funkanlagenrichtlinie (RED) fallen lassen, die ab dem 1. August 2025 gemäß der Delegierten Verordnung (EU) 2022/30 gelten.
Diese Checkliste konzentriert sich auf das vernetzte Produkt, das auf dem EU-Markt bereitgestellt wird. Sie ist von Cybersicherheitsklauseln in Projektausschreibungen zu unterscheiden, die im Leitfaden zur Cybersicherheit bei EU-Ausschreibungen behandelt werden.
Prüfen, ob das Produkt in den Geltungsbereich fällt
Erfassen Sie Wechselrichter, Funkmodul, App, Cloud-Dienst und Gateway. Die Delegierte Verordnung 2022/30 wendet die grundlegende Anforderung aus RED Artikel 3 Absatz 3 Buchstabe d auf internetverbundene Funkanlagen an und umfasst zusätzliche Datenschutz-/Betrugsanforderungen für definierte Klassen.
Dokumentieren Sie, welche Komponente per Funk kommuniziert, ob sie direkt oder über andere Geräte das Internet erreicht und welche Daten verarbeitet werden. Gehen Sie nicht davon aus, dass ein abnehmbares Gateway das System aus der Prüfung nimmt.
Den Konformitätsweg vor der Kennzeichnung festlegen
EN 18031-1:2024 ist eine harmonisierte Norm, die für den Schutz von Netzen im Rahmen der RED relevant ist. Verweise auf harmonisierte Normen und ihre Einschränkungen müssen sorgfältig gelesen werden; die Veröffentlichung der Kommission enthält Bedingungen zum Umgang mit Passwörtern.
Der Hersteller sollte den gewählten Konformitätsbewertungsweg, die anwendbaren Klauseln, Prüfnachweise und eventuelle Lücken dokumentieren. Der Importeur darf ein Marketinganschreiben eines Labors nicht als vollständige EU-technische Dokumentation behandeln.
| Element der Dokumentation | Anzufordernder Nachweis |
|---|---|
| Produktidentität | Modell, Hardware, Funkmodul, Firmware |
| Geltungsbereich | Datenflüsse und Diagramm der Internetverbindung |
| Risikobewertung | Werte, Bedrohungen, Kontrollen und Restrisiken |
| EN-18031-Bewertung | Klauselmatrix und Berichtsreferenz |
| Authentifizierung | Eindeutige/standardmäßige Zugangsdaten und Rücksetzregel |
| Software-Update | Autorisierung, Integrität und Verhalten bei Fehlern |
| Schwachstellenprozess | Annahme, Triage, Offenlegung und Supportzeitraum |
| EU-Dokumente | Erklärung, Kennzeichnung und Index der technischen Unterlagen |
Passwort- und Updateverhalten an Mustern prüfen
Prüfen Sie Zugangsdaten bei der ersten Verwendung, erzwungene Änderungen, gegebenenfalls Ratenbegrenzung, Wiederherstellung, Eigentumsübertragung und Zurücksetzen auf Werkseinstellungen. Vermeiden Sie gemeinsame fest kodierte Passwörter für mehrere Geräte. Verifizieren Sie, dass Updatepakete authentifiziert und auf Integrität geprüft werden und sich nach einer Unterbrechung sicher wiederherstellen lassen.
Die Checkliste zur Übergabe des Monitorings behandelt Kontoinhaberschaft und Kundensupport; die RED-Unterlagen müssen zusätzlich Nachweise der Produktkonformität enthalten.
Cloud-Abhängigkeiten und Supportdauer zurückverfolgen
Dokumentieren Sie Cloud-Endpunkte, mobile Anwendungen, Bibliotheken Dritter, Funkmodul, Zertifikatsverwaltung und den Zeitraum für Sicherheitsupdates. Legen Sie fest, was bei Ausfall von Internet oder Cloud-Dienst geschieht und welche elektrischen Funktionen lokal verfügbar bleiben.
Verlangen Sie eine Änderungsmitteilung bei Änderungen an Firmware, App, Cloud-Authentifizierung oder Funkhardware. Prüfen Sie, ob Risikoanalyse, Prüfungen, Erklärung und Anweisungen überarbeitet werden müssen.
Die RED-Konformität ist nicht der gesamte Lebenszyklusprozess. Seit dem 11. September 2026 gelten nach dem CRA operative Meldefristen für aktiv ausgenutzte Schwachstellen und schwere Produktsicherheitsvorfälle. Die EU-CRA-Meldecheckliste für WLAN-Mikrowechselrichter ordnet 24/72-Stunden-Frist, ENISA-SRP-Rollen, Komponentenbelege und Abschlussbericht zu.
Die Importeursprüfung abschließen
Prüfen Sie vor dem Inverkehrbringen von Lagerbestand die Angaben zum Wirtschaftsakteur, die Identifikation von Produkt und Verpackung, erforderliche Anweisungen/Sprachen, die Verfügbarkeit der EU-Erklärung und die Aufbewahrungspflichten für technische Unterlagen. Stimmen Sie diese Unterlagen mit EMV- und Funknachweisen ab; die EMV-Importeurscheckliste behandelt diese separate Ebene.
Dies ist ein technischer Beschaffungsleitfaden und keine Rechtsberatung. Senden Sie Anschlussarchitektur, Firmware-Regelung, Zielmärkte in der EU und vorgesehene Kennzeichnungen über TMG Kontakt. Das Ergebnis sollte vor der Serienproduktion eine Klausel-für-Klausel-Lückenliste sein.